Vous pensez que les pirates informatiques travaillent seuls dans des caves sombres ? Détrompez-vous. En Corée du Nord, le vol de crypto-monnaies est une industrie d'État, structurée comme une entreprise technologique classique. Depuis 2025, l'OFAC (Office of Foreign Assets Control) a intensifié sa traque contre ces réseaux qui ont détourné plus de 2,1 milliards de dollars en cryptos au premier semestre 2025. Ce n'est pas juste du cybercrime opportuniste ; c'est un mécanisme financier sophistiqué destiné à financer les programmes d'armement de Pyongyang. Si vous opérez dans la blockchain ou la tech, comprendre ce mécanisme est crucial pour protéger vos actifs et votre réputation.
L'arnaque des travailleurs IT fantômes
La méthode principale repose sur une infiltration sociale plutôt que technique. La Corée du Nord déploie des milliers de développeurs à l'étranger, souvent via des sociétés écrans en Chine, au Laos ou en Russie. Ces employés, appelés "IT workers", sont recrutés par des entreprises américaines et européennes qui cherchent des talents bon marché pour le développement Web3 ou les startups crypto.
Le problème ? Ces développeurs utilisent des identités volées ou fabriquées. Ils créent des profils sur GitHub, Freelancer ou Medium avec des portfolios soignés, parfois réutilisés par plusieurs personnes. Une fois embauchés, ils ne se contentent pas de coder. Ils effectuent deux tâches simultanément :
- Fournir un service légitime (pour maintenir la couverture).
- Réaliser une reconnaissance interne pour identifier les failles de sécurité et les portefeuilles chauds.
Cette double casquette rend la détection difficile. L'entreprise cliente voit des commits réguliers et des livrables fonctionnels. Elle ignore que son code source est copié sur des serveurs sécurisés à Pyongyang et que ses clés API sont surveillées de près.
Le rôle clé de Vitaliy Andreyev et Kim Ung Sun
En août 2025, l'OFAC a désigné Vitaliy Sergeyevich Andreyev, un ressortissant russe, ainsi que Kim Ung Sun, un individu nord-coréen, comme pièces maîtresses de ce dispositif. Leur rôle était de faciliter le blanchiment d'argent. Kim Ung Sun, par exemple, a orchestré des transferts financiers avoisinant les 600 000 dollars en convertissant des cryptomonnaies en dollars physiques. C'est un point de friction critique : comment transformer du Bitcoin ou de l'Ethereum anonyme en cash utilisable pour acheter des composants électroniques sans laisser de trace ?
Andreyev agissait comme facilitateur international, utilisant des infrastructures basées en Russie et aux Émirats Arabes Unis. Les enquêteurs ont découvert qu'ils utilisaient des adresses IP partagées et des documents falsifiés pour masquer l'origine réelle des fonds. Cette collaboration transfrontalière illustre la complexité de l'écosystème : un pirate à Pyongyang, un intermédiaire à Moscou, et un employeur naïf à San Francisco.
| Nom de l'entité / Individu | Type | Rôle principal | Juridiction associée |
|---|---|---|---|
| Shenyang Geumpungri Network Technology Co., Ltd | Société écran | Hébergement des travailleurs IT | Chine |
| Korea Sinjin Trading Corporation | Société écran | Gestion des revenus commerciaux | Corée du Nord / Chine |
| Vitaliy Sergeyevich Andreyev | Individu | Facilitation financière et logistique | Russie |
| Kim Ung Sun | Individu | Conversion Crypto-to-Fiat | Corée du Nord |
Blanchiment : De la blockchain au cash
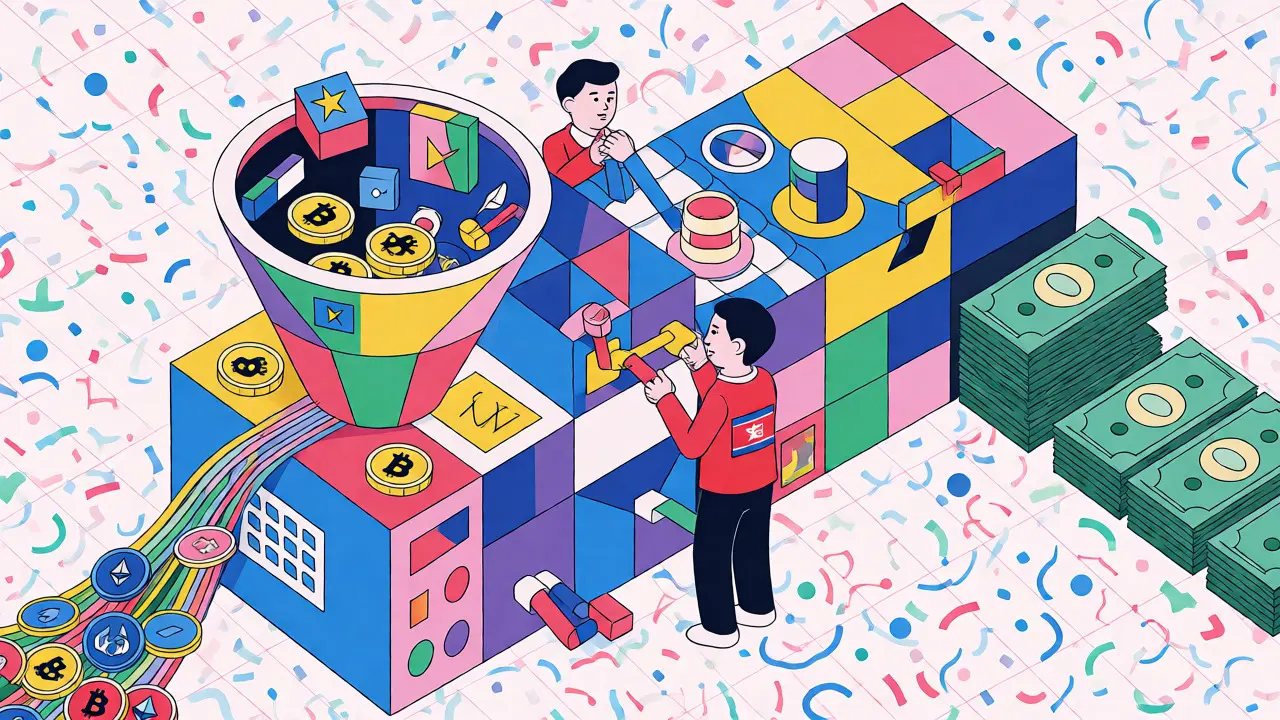
Une fois les fonds volés ou gagnés frauduleusement, le défi est la sortie. Les réseaux nord-coréens ne gardent pas leurs gains en stablecoins indéfiniment. Ils passent par une chaîne complexe de "mixers" et de bourses centralisées (CEX). Selon les rapports de TRM Labs, les flux suivent souvent ce chemin :
- Fragmentation : Les gros montants sont divisés en petites transactions vers des centaines de wallets distincts.
- Mélange : Utilisation de services de mixage pour rompre la piste on-chain.
- Consolidation : Regroupement des fonds sur des wallets contrôlés par des agents de haut rang, comme Kim Sang Man ou Sim Hyon Sop.
- Sortie Fiat : Conversion via des courtiers OTC (Over-The-Counter) non régulés, souvent basés à Dubaï ou en Asie du Sud-Est.
Le FBI a réussi à saisir des actifs numériques, y compris des NFT de haute valeur et des tokens USDC, grâce à cette analyse comportementale. Mais chaque saisie révèle de nouvelles tactiques. Par exemple, l'utilisation croissante de ponts cross-chain permet de déplacer la valeur entre Ethereum, Solana et Binance Smart Chain, compliquant davantage la traçabilité pour les régulateurs.
Pourquoi les entreprises tech sont vulnérables
Les startups crypto et les entreprises Web3 sont particulièrement exposées. Pourquoi ? Parce que leur culture favorise le télétravail asynchrone et l'embauche rapide de freelances internationaux. Pour une petite équipe, vérifier l'identité profonde d'un développeur situé à Pékin ou Vladivostok est coûteux et chronophage.
Les conséquences vont au-delà de la perte financière directe. Le vol de propriété intellectuelle est massif. Des codes propriétaires, des algorithmes de trading et des smart contracts brevetés peuvent être exfiltrés. De plus, les demandes de rançon deviennent fréquentes : les hackers menacent de publier le code source ou de lancer des attaques DoS si l'entreprise ne paie pas en crypto. C'est un chantage moderne où la victime est souvent incapable de prouver la fuite de données immédiatement.
Il existe aussi un risque réglementaire. Si votre entreprise verse des salaires à un "travailleur IT" qui s'avère être un agent sanctionné par l'OFAC, vous risquez des amendes pour violation des embargos. La négligence n'est pas une excuse suffisante face à l'administration américaine.
Coordination gouvernementale et internationale
L'approche n'est plus isolée. Le Département du Trésor américain collabore étroitement avec le Département de la Justice, le FBI et le Département d'État. Mais cela dépasse les frontières américaines. En août 2025, les ministères des Affaires étrangères du Japon et de la Corée du Sud ont publié des déclarations conjointes condamnant ces pratiques. Cette pression multilatérale vise à fermer les havres juridiques utilisés par les intermédiaires.
La stratégie "whole-of-government" signifie que les sanctions ne sont pas seulement financières. Elles incluent des poursuites pénales, des saisies d'actifs et des restrictions de voyage pour les facilitateurs. L'objectif est de rendre le coût opérationnel trop élevé pour le régime nord-coréen. Chaque dollar bloqué est un dollar qui ne finance pas un missile balistique.
Comment se protéger en tant qu'employeur ou investisseur
Que faire si vous êtes une entreprise ou un utilisateur individuel ? La vigilance est votre meilleure défense. Voici quelques mesures concrètes :
- Vérification KYC renforcée : Ne vous fiez pas uniquement aux CV LinkedIn. Exigez des appels vidéo en direct et vérifiez l'historique Git réel.
- Surveillance des paiements : Utilisez des outils d'analyse blockchain pour vérifier si les adresses de destination des salaires sont liées à des entités connues comme Famous Chollima ou Jasper Sleet.
- Isolation des accès : Limitez les droits d'accès aux bases de données critiques pour les freelances externes. Utilisez des environnements sandbox.
- Veille réglementaire : Consultez régulièrement la liste SDN (Specially Designated Nationals) de l'OFAC. Les mises à jour sont fréquentes.
Pour les investisseurs individuels, méfiez-vous des projets promus par des équipes dont l'origine géographique est floue ou qui semblent concentrées dans des zones à forte présence de travailleurs IT nord-coréens. Une due diligence approfondie peut éviter d'investir dans un projet qui sert simplement de véhicule de blanchiment.
Qu'est-ce que l'OFAC exactement ?
L'OFAC (Office of Foreign Assets Control) est une agence du Département du Trésor des États-Unis chargée d'administrer et d'appliquer les sanctions économiques et commerciales. Elle gère la liste SDN, qui contient les noms des individus et entités sanctionnés, interdisant toute transaction avec eux pour les citoyens américains.
Pourquoi la Corée du Nord cible-t-elle spécifiquement les cryptomonnaies ?
Les cryptomonnaies offrent une relative anonymat et une transférabilité mondiale facile, contournant le système bancaire traditionnel dominé par le dollar américain et surveillé par le SWIFT. Cela permet à la Corée du Nord de générer des revenus hors du contrôle strict des banques internationales, essentiels pour contourner les embargos pétroliers et financiers.
Qu'est-ce qu'un "IT Worker" dans ce contexte ?
Un IT Worker est un développeur informatique envoyé à l'étranger par des agences étatiques nord-coréennes. Bien qu'ils possèdent de vraies compétences techniques, ils travaillent sous de fausses identités pour des entreprises occidentales. Une partie de leur salaire est confisquée par l'État pour financer le programme nucléaire, tandis que d'autres mènent des activités de renseignement ou de cybercriminalité.
Quel montant total a été volé récemment selon TRM Labs ?
Selon les analyses de TRM Labs, les acteurs menaçants liés à la Corée du Nord ont volé collectivement plus de 2,1 milliards de dollars en cryptomonnaies rien qu'au cours du premier semestre 2025. Ce chiffre marque une augmentation spectaculaire par rapport aux années précédentes, soulignant l'efficacité accrue de leurs méthodes.
Les entreprises hors des USA sont-elles concernées par les sanctions OFAC ?
Oui, indirectement. Toute transaction effectuée en dollars américains passe par des correspondants bancaires aux États-Unis. De plus, les entreprises internationales qui font affaire avec des partenaires américains doivent respecter les règles OFAC pour éviter d'être elles-mêmes sanctionnées ou exclues du système financier américain. La conformité est devenue un standard mondial.